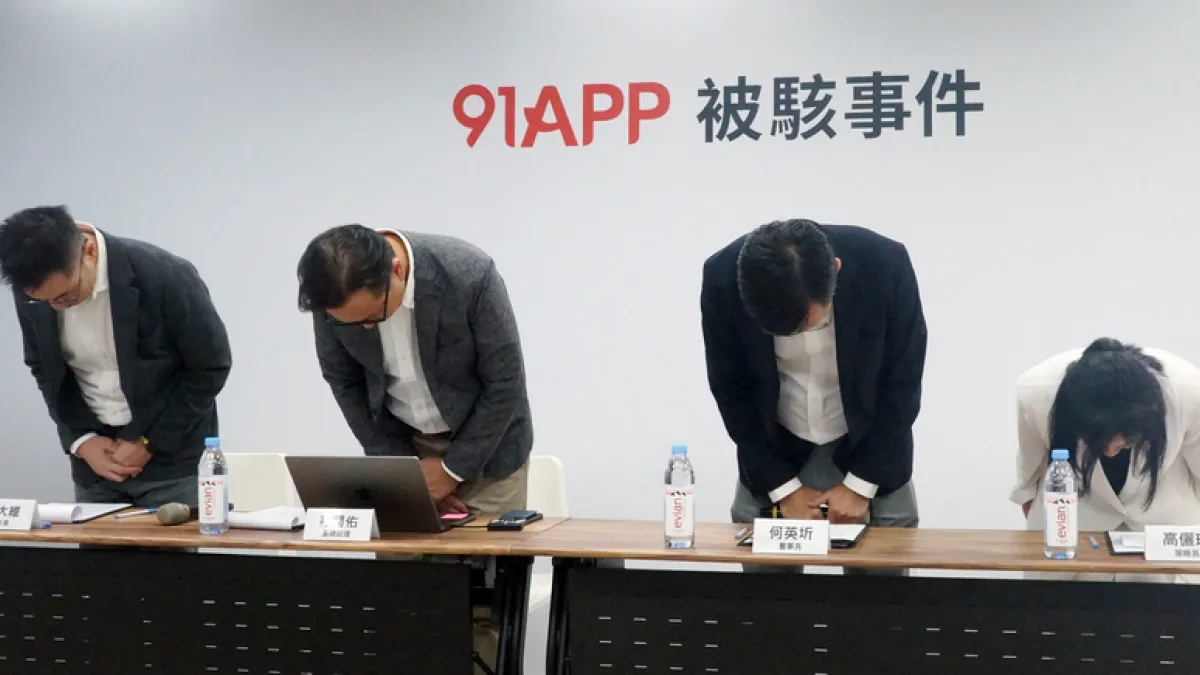
電商雲端服務商91APP-KY(6741)才剛繳出營收創高成績,並積極布局AI Agent企業級解決方案,卻爆發重大資安事件,不僅衝擊企業形象,也讓背後合作品牌及消費者面臨個資風險。91APP今(30)日公布最新調查結果,本次事件最大可能影響範圍涵蓋1,329家品牌、479萬8255名消費者,涉及2025年4月4日至2026年10月14日期間成立的線上訂單。91APP董事長何英圻率經營團隊公開致歉,並承諾由公司統一受理消費者諮詢與補償申請,後續事件對營運及財務的衝擊,仍有待進一步評估。
91APP扮演什麼角色?一次資安事件為何牽動上千家品牌?
91APP主要提供品牌直營(D2C)及虛實整合(OMO)零售雲端服務,合作客戶涵蓋全家行動購、adidas、豆府餐飲集團、CAFE!N及快車肉乾等品牌,負責協助品牌建置及維運官方網站、App與背後電商系統。也就是說,此次事件不只是單一企業的資安問題,也牽涉大量品牌客戶的消費者資料與交易資訊,如何維持品牌合作關係、降低消費者疑慮,將是91APP接下來的重要考驗。
哪些資料遭到存取?近480萬人是否代表個資全數外洩?
據第三方資安專家奧義智慧科技調查,本次遭非法存取的是Commerce Cloud系統中一座存放18個月內交易資料的短期訂單資料庫,部分資料已遭竊取。由於目前無法確認實際遭非法存取的品牌及訂單範圍,91APP採取最審慎方式,以最大可能影響範圍作為通知與受理依據。
可能遭存取的資料包括消費者姓名、電話號碼、配送地址、電子郵件(如有填寫)及訂單紀錄,但不包含密碼、信用卡及任何支付資料。公司也強調,列入最大可能影響範圍,不代表每位消費者的個資都已遭到外洩。91APP調查確認,駭客利用ARTEX自動化攻擊工具,透過內部使用的第三方工具弱點進入內部網路,再進一步入侵訂單資料庫。攻擊工具鏈與2026年9月至10月韓國、日本發生的同一波ARTEX攻擊相同。
91APP坦言,面對AI時代新型態攻擊,公司的防護及弱點修補管理未能跟上攻擊速度,是此次事件必須檢討的地方。這也凸顯,對於仰賴雲端平台處理大量品牌交易資料的業者而言,資安不只是資訊部門的技術問題,更直接關係到企業服務穩定性、客戶信任及長期商業競爭力。
近480萬消費者如何補償?91APP承諾自行負擔相關費用
回顧事件處理時程,91APP於10月4日首次接獲品牌客戶通報後啟動調查,10月14日阻斷攻擊,15日報警並通報主管機關,16日發布重大訊息。數位發展部數位產業署於19日進行實地行政檢查,21日再次確認攻擊已完全阻斷。
面對近480萬名消費者可能受到影響,91APP也提出補償及通知方案。何英圻表示,公司將對受影響的消費者及品牌客戶致歉,並承諾不論消費者在哪個品牌購物、有無財產損失,均可直接向91APP提出諮詢及補償申請,由公司統一受理,相關費用由91APP負擔。補償申請期間自即日起至2027年2月1日止,消費者可透過91APP官網線上客服、專線(02)7723-1622及電子郵件(servicetw@91app.com)提出申請。此外,91APP預計自11月2日起,在取得品牌授權後,透過電子郵件及簡訊主動通知可能受影響的消費者,相關通知及受理費用也由91APP負擔。
值得注意的是,在資安升級方面,91APP提出三大措施,包括建立零信任架構,透過網路及應用程式微分段、最小權限原則控管資料存取;導入AI進行全場域異常偵測、即時分析與自動回應,並運用AI工具檢視及修正系統弱點;同時持續與外部資安專家合作,提升整體防護能力。對資本市場而言,這起事件真正值得觀察的,除了個資外洩後續處理,更包括潛在補償支出、資安改善投資,以及品牌客戶對平台服務的信任是否受到影響。91APP表示,目前事件財務影響仍在評估中,後續將依相關法規及會計準則認列與揭露。
尤其91APP近期才公布9月合併營收達1.94億元,前9月累計16.58億元,雙雙創下歷史新高,並積極推動AI Agent企業級解決方案。如今在AI轉型布局之際爆發資安危機,如何證明平台具備足夠的資料保護能力、維持品牌客戶合作關係,將不只是危機處理問題,更攸關公司未來AI及雲端服務業務的市場信任與成長動能。 (相關報導: 蔡康永為同志挺身被黃士修打臉!揭西門町酒吧遭抄真相:全因這名綠議員檢舉 | 更多文章 )
91APP爆發資安危機,如何證明平台具備足夠的資料保護能力、維持品牌客戶合作關係,將不只是危機處理問題,更攸關公司未來AI及雲端服務業務的市場信任與成長動能。