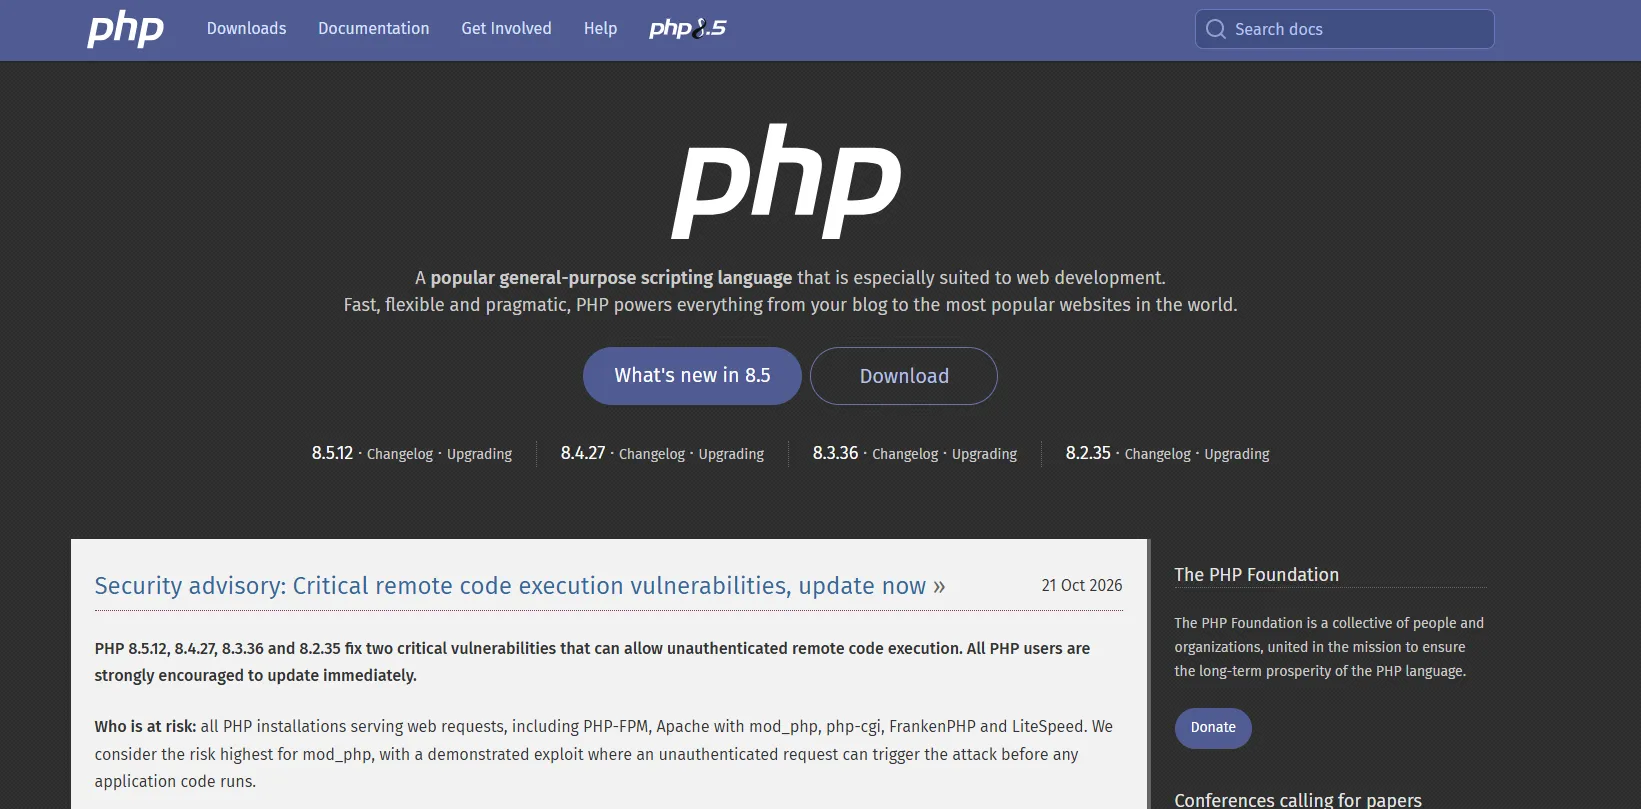

PHP被曝存在嚴重安全漏洞後,引發駭客攻擊數百萬次,企業和政府機構紛紛緊急修補系統,歐洲多國政府網站及公共服務平台一度下線。資安公司指出,相關漏洞潛藏在PHP程式碼中多年,借助AI才得以發現。中國工信部敦促用戶排查系統並升級至最新安全版本。
PHP開發團隊週三(10月21日)發布緊急安全更新,修復潛藏在軟體中多年的嚴重漏洞,並呼籲所有用戶立即升級。資安公司警告稱,部分駭客已經開始利用這些漏洞發起攻擊。
PHP誕生於1990年代初,是一種廣泛用於運行網站的程式語言,也是WordPress、Drupal、Joomla和Magento等網站系統的重要組成部分。由於PHP應用範圍廣泛,因此任何嚴重漏洞都可能帶來巨大的連鎖反應。
Drupal協會代理執行長蒂芙尼·法裡斯表示,過去20年發布的所有版本PHP都存在漏洞,並稱這一問題「影響了網路中的絕大多數網站」。
網路安全機構已在全球範圍內敦促PHP用戶立即安裝更新;在完成修補之前,必要時應暫時關閉網站。
網路情報公司Censys的數據顯示,在報告運行PHP的260萬個主機中,約有150萬個仍在使用尚無修復方案的版本。
全球大面積停服
中國大型雲端運算服務商之一騰訊雲敦促客戶安裝更新後的PHP版本,但並未進一步呼籲大範圍關閉網站。
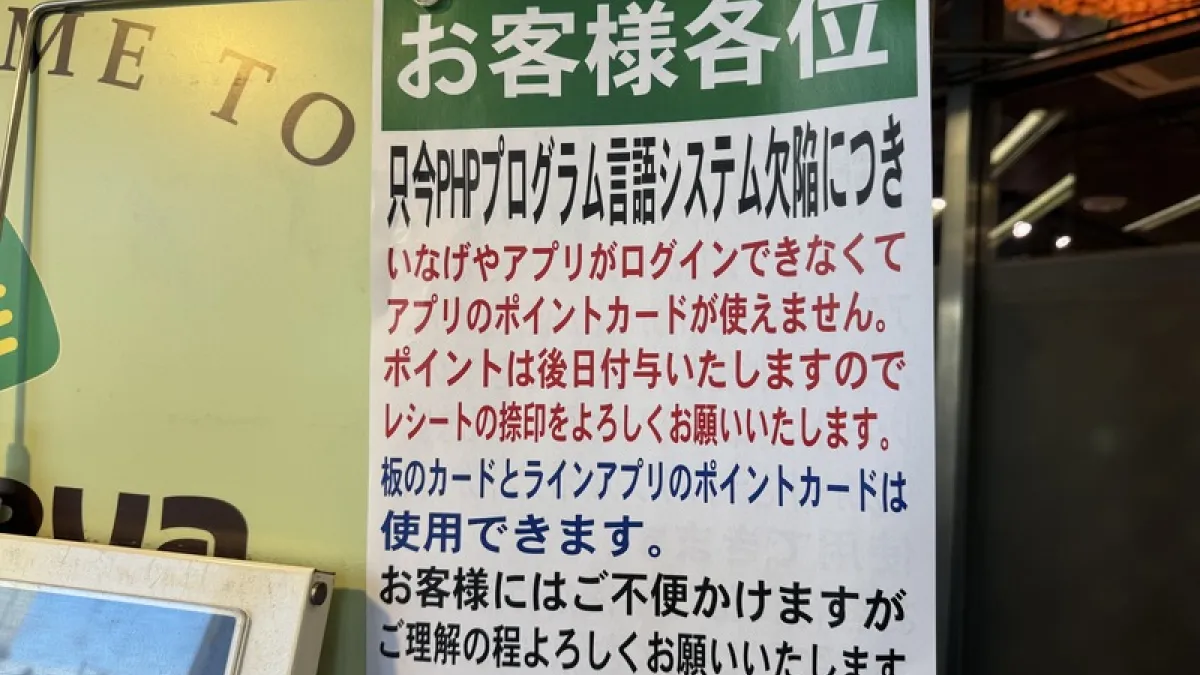
日本的野村證券、三菱日聯金融集團、全日空和東日本旅客鐵路等公司週四表示,作為緊急措施,暫時停止部分網路服務。日本財務省和氣象廳部分暫停了線上服務,以落實安全措施;日本國稅廳也暫時關閉了相關服務。
法國電信集團Orange表示,作為預防措施,該公司已暫時停止旗下多個子公司部分基於PHP的網站和應用程式的存取。
歐洲多個國家和機構採取了預防性措施。荷蘭國家網路安全中心暫時下線,鹿特丹港、政府門戶網站Overheid.nl、荷蘭皇家足球協會、該國五大政黨的官方網站以及多家醫院的網站也相繼關閉。線上百科全書維基百科的營運方表示,已關閉部分系統,待安全修補完成後再恢復運行。
丹麥市政資訊科技公司Kombit關閉了多項服務,包括全國學校通訊平台。芬蘭國家IT服務提供商Valtori表示政府公共網路服務已「作為預防措施」下線。法國政府內政部則將所有網站轉入預防性維護狀態。
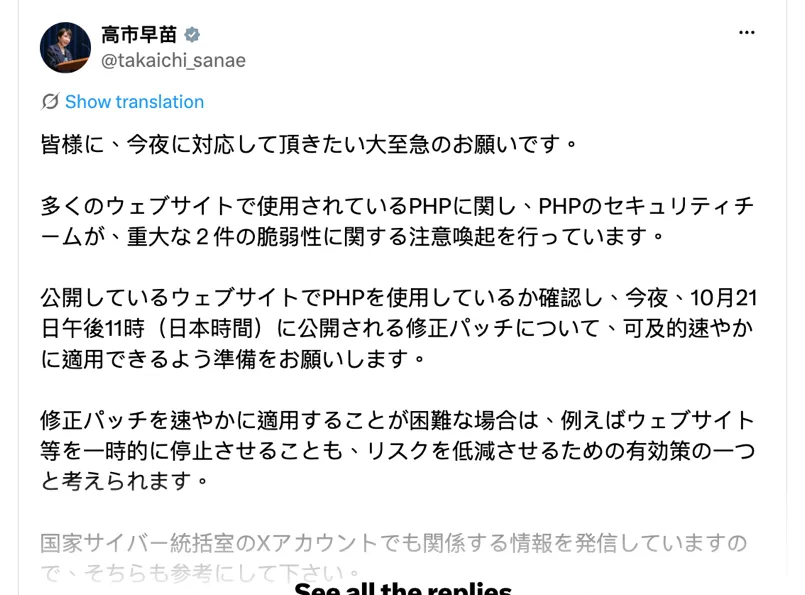
荷蘭首相表示正密切關注事態發展。日本首相高市早苗也在社群平台X上提醒網站所有者檢查正在運行的網站是否使用PHP,並做好安裝新修補程式的準備。
AI發現潛藏多年的漏洞
兩家資安公司在各自獨立發布的報告中表示,相關PHP漏洞是借助人工智慧發現的。
資安公司Calif稱,該公司於8月1日借助大型語言模型發現漏洞,此後一直致力於開發修復方案。
谷歌母公司Alphabet旗下的資安公司Wiz則表示,該公司利用自主人工智慧漏洞研究工具Wiz Atlas,以及谷歌的Gemini 4 Argon和OpenAI的GPT-5.6 Sol發現了這些漏洞。 (相關報導: 什麼是PHP?被AI挖掘出十年隱患,為何讓日本等多國網站亮紅燈? | 更多文章 )
「漏洞利用競賽」
Wiz指出,相關漏洞在PHP程式碼庫中隱藏了十多年。過去,人類研究人員想要發現並利用這些漏洞,需做大量工作,AI則大幅降低了這一門檻。