從醫院掛號、日常用電,到透過政府網站辦理業務,許多民眾習以為常的服務,都仰賴資訊系統正常運作。然而,這些系統也可能成為網路攻擊的目標。數位發展部2026年11月4日指出,台灣政府網路每天平均面臨約280萬次入侵嘗試。國家安全局另揭露,駭客鎖定的目標還包括醫院、能源及通訊等關鍵基礎設施,曾以勒索軟體攻擊醫療院所、探測能源控制系統。這些攻擊究竟如何發生?又可能對民眾生活造成什麼影響?
台灣政府網路每天遭280萬次入侵嘗試,國安局揭7月網路侵擾高峰
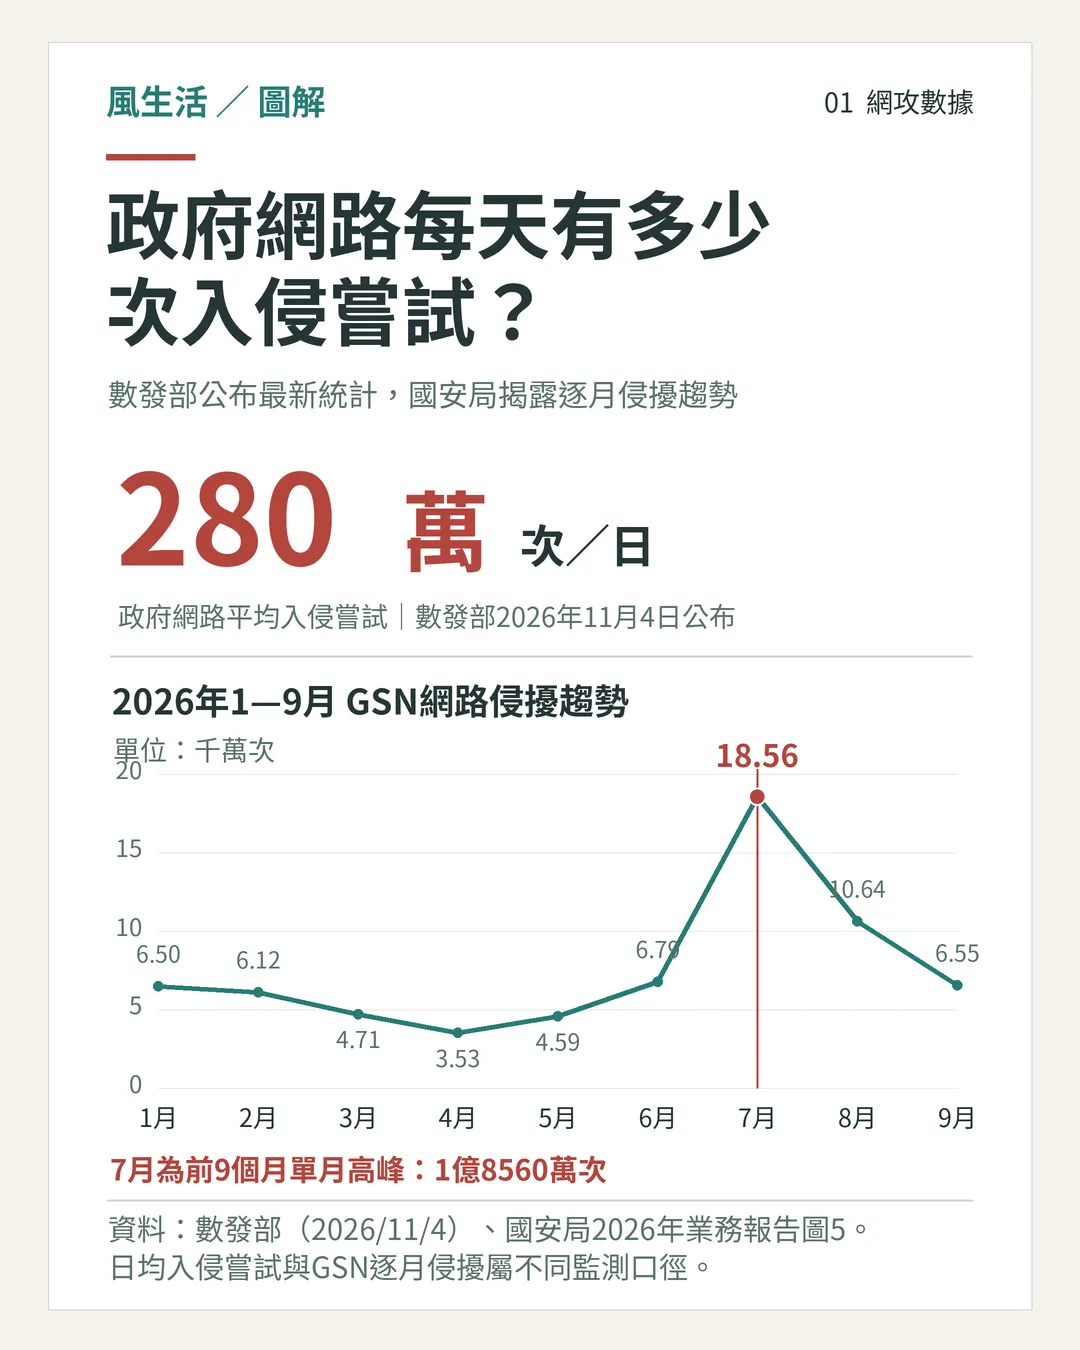
數位發展部長林宜敬於2026年11月4日「2026前瞻資安探索會議」揭露政府網路面臨的攻擊規模,並指出隨著人工智慧技術快速發展,網路攻擊逐漸朝向自動化、規模化,對國家安全及關鍵基礎設施形成新的挑戰。國安局2026年10月提交立法院的《115年下半年國家情報工作暨國家安全局業務報告》,也揭露政府網路持續遭到侵擾。從逐月統計來看,1月偵測總數約6500萬次,4月降至3530萬次,6月回升至6790萬次,7月更攀升至1億8560萬次,創下前9個月單月高峰。
 (圖/風生活製圖)
國安局並研判,部分網路侵擾可能與中共為介入2026年底九合一選舉,預先進行情蒐及攻擊準備有關。此外,入侵嘗試與成功入侵仍有差別。駭客可能透過漏洞探測、未授權存取等方式嘗試進入系統,但大量攻擊紀錄並不代表已有相同次數的資料外洩或服務中斷事件。
哪些關鍵設施成為駭客目標?醫院、能源系統面臨資安威脅
網路攻擊的目標並不限於政府機關。國安局2026年1月公布的《2025年中共對我國關鍵基礎設施網駭威脅分析》指出,2025年中共對台灣關鍵基礎設施每日平均網路侵擾達263萬次,較2024年增加6%,其中能源、緊急救援與醫院領域的駭攻案件增幅最為明顯。
這份分析涵蓋九大類關鍵基礎設施,包括政府機關、能源、通訊傳播、交通、緊急救援與醫院、水資源、金融、科學園區與工業區,以及糧食。國安局這項263萬次統計涵蓋九大類關鍵設施,與數發部公布、針對政府網路的280萬次入侵嘗試,分屬不同監測範圍及統計期間。這些設施支撐著醫療、供電、通訊等日常服務,一旦重要資訊系統遭到入侵,可能衍生資料外洩、服務中斷及營運受干擾等問題,也使網路安全與民眾生活更加密切。
 (圖/風生活製圖)
駭客為何攻擊醫院?病歷資料可能外洩,診療服務也有風險
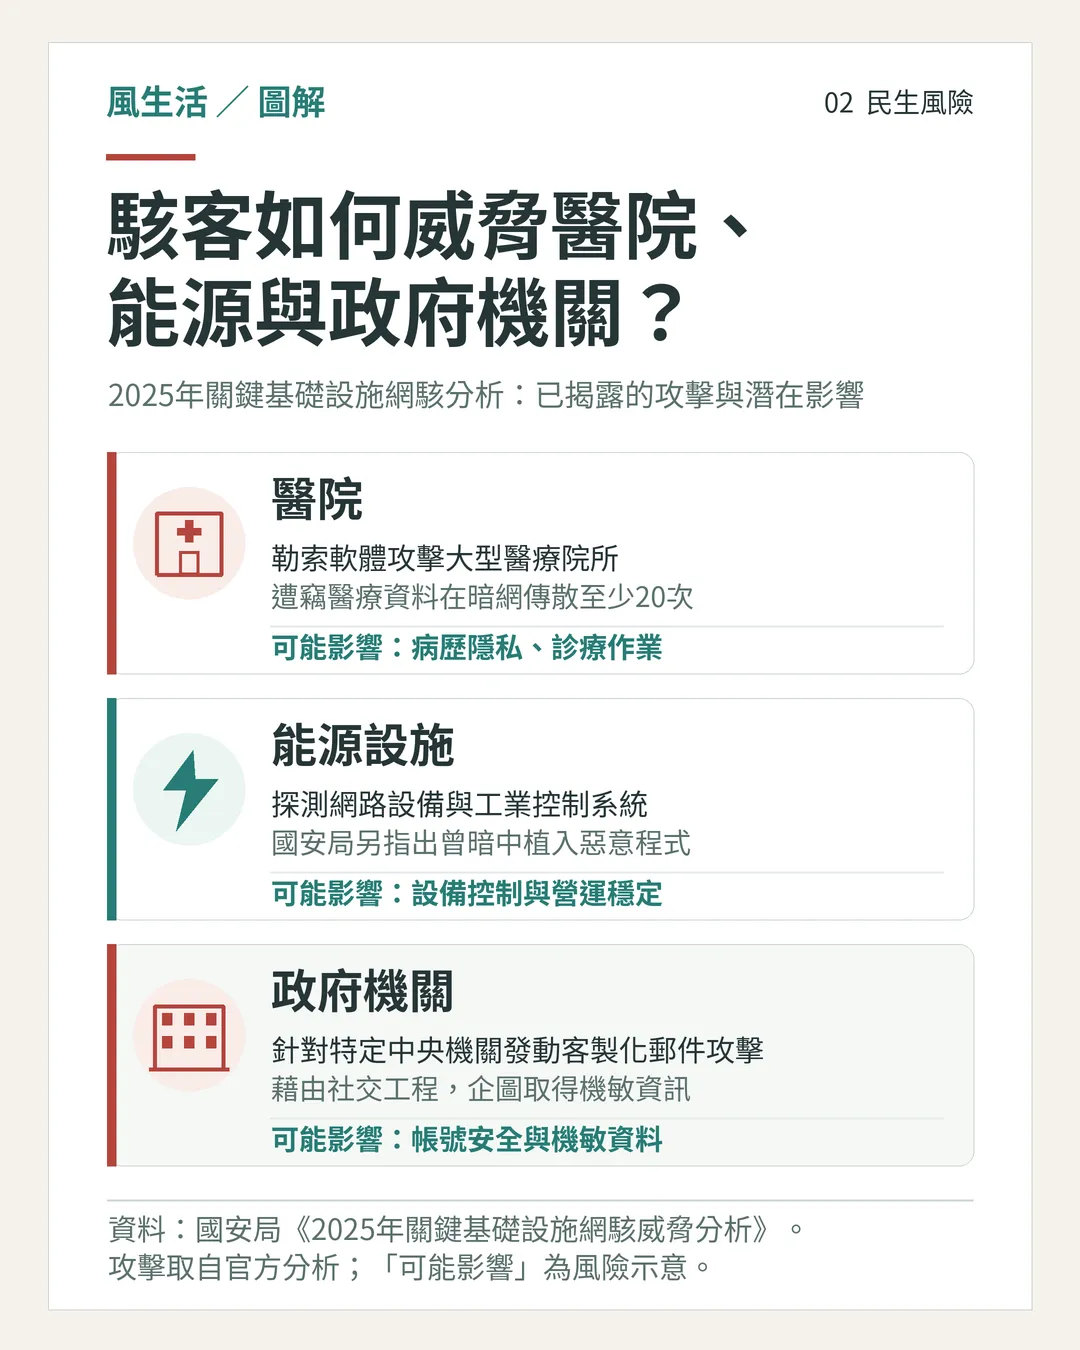
從掛號、看診到病歷查詢,醫院的許多醫療流程都仰賴資訊系統,一旦遭到勒索軟體攻擊,病患資料與診療服務都可能受到影響。國安局2025年度網駭威脅分析指出,中共網軍曾利用加密勒索軟體攻擊台灣大型醫療院所,妨礙醫院運行,並將竊取的醫療資料放到暗網論壇兜售。2025年,相關遭竊醫療資料在暗網至少傳散20次。
(相關報導:
台灣最長省道是這1條!長達461公里、從台北直達屏東,擠下台9線奪冠軍
|
更多文章
)
勒索軟體是一種可能將電腦檔案加密、限制使用者存取系統的惡意程式。當醫院的重要資料或系統受到影響,醫療人員可能無法順利查閱病歷,部分院內作業也可能必須改採其他方式處理;若病患資料遭竊,還會衍生個人隱私與資訊安全問題。衛生福利部在《醫院面對勒索軟體攻擊的應變指南》中指出,這類攻擊可能干擾病人照護、洩露敏感資料,甚至危及生命,因此醫療機構必須建立立即應對、遏制與診斷,以及恢復與重建等程序,降低攻擊對醫療服務造成的影響。
電力系統也可能遭攻擊?駭客曾鎖定能源設備與工業控制系統
除了醫院,能源設施同樣是網路安全的重要防線。國安局指出,中共網軍曾密集探測台灣能源產業的網路設備與工業控制系統,並暗中植入惡意程式。工業控制系統是用來監測、管理及控制設備運作的重要技術,廣泛應用於能源及製造產業。與一般辦公室電腦不同,這些系統可能涉及設備運轉狀態、控制流程及現場操作,一旦遭到未授權存取或操作,就可能影響設施運作。
駭客可能先探測對外連線設備的安全漏洞,試圖取得存取權限,再尋找進入內部系統的機會。如果重要設備缺乏適當的網路隔離,或權限管理不足,便可能增加營運系統受到干擾的風險。部分能源及其他關鍵基礎設施使用的設備年限較長,無法立即更換或維修,使既有系統的漏洞管理與安全防護更具挑戰。
政府機關如何被駭?一封電子郵件、網站漏洞都可能成為入口
政府機關保存政策、行政及部分民眾個人資料,也是駭客持續關注的對象。國安局指出,中共網軍曾針對特定中央政府機關,發動高度客製化的社交工程電子郵件攻擊,企圖取得機敏資訊。這類攻擊利用人們對熟悉對象或工作情境的信任,將惡意連結或危險附件偽裝成一般公務郵件,誘使收件者開啟,或交出帳號密碼。
政府網站本身的設計漏洞也是資料外洩的風險來源。資安署2026年9月《資通安全網路月報》記載,部分機關因網站應用程式介面(API)缺乏完善的身分驗證與存取控制機制,導致非公開資料遭未授權存取而外洩。
同一份月報也分享另一個API安全缺失案例。某機關網站提供會員資料查詢功能,輸入會員編號後,系統便會回傳身分證字號、姓名、電話及電子郵件等資料,卻沒有妥善確認查詢者的身分及權限。API原本是讓不同系統交換資料的介面,但當網站未能限制使用者可以查閱哪些資訊,正常的查詢功能也可能成為他人取得個資的漏洞。
駭客最常用哪4種攻擊手法?超過一半與系統漏洞有關
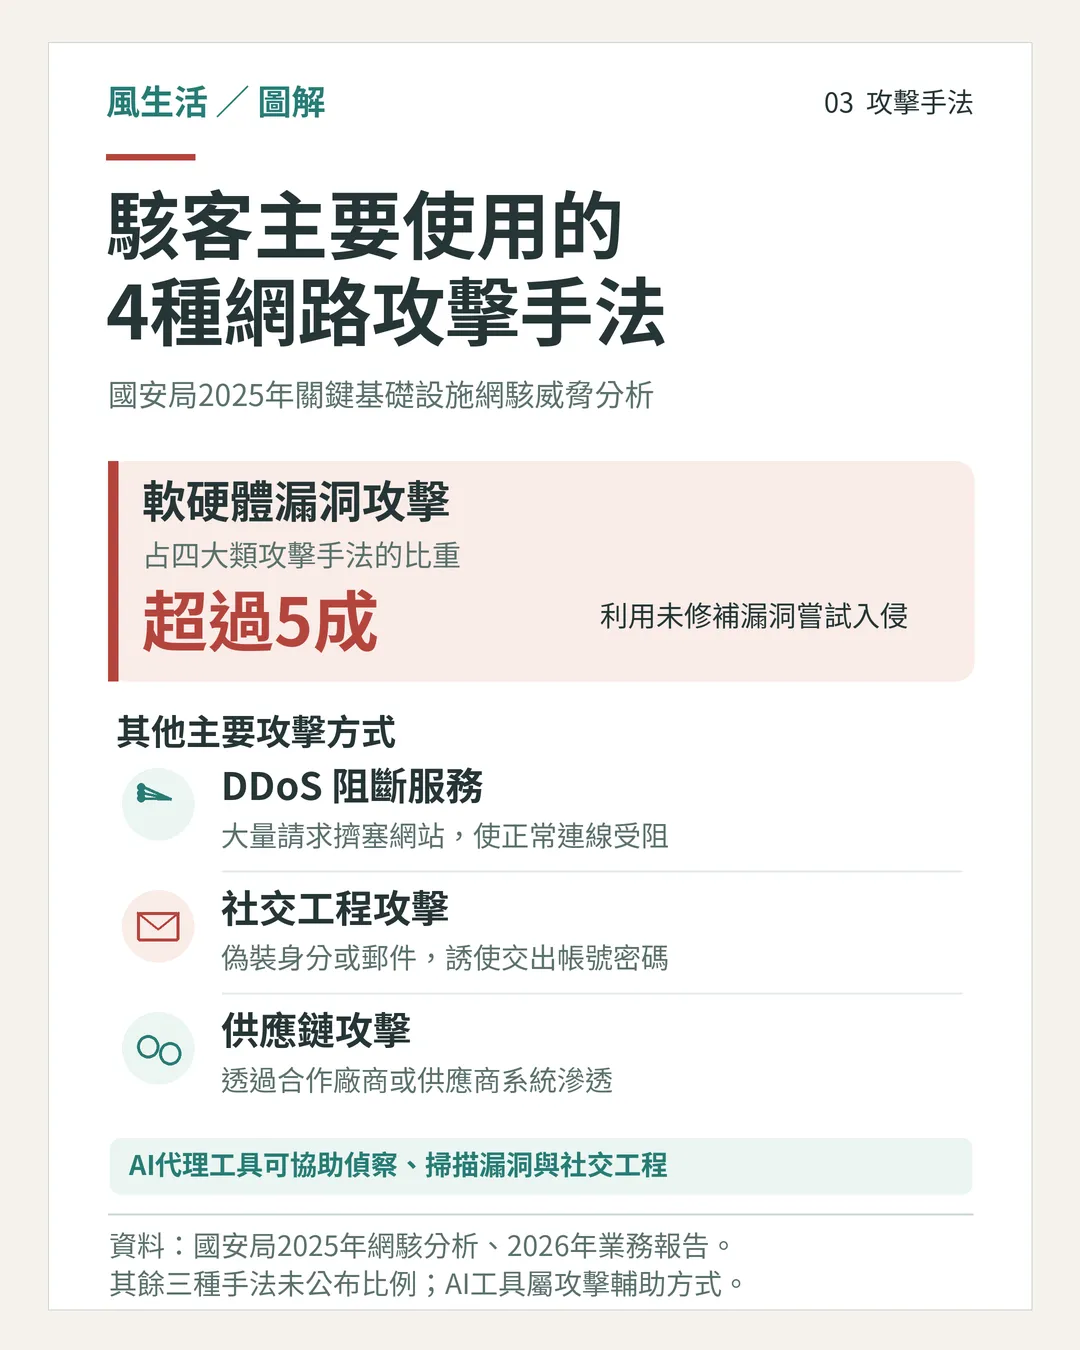
國安局2025年度分析指出,中共網軍主要運用四大類手法攻擊台灣關鍵基礎設施,包括軟硬體漏洞攻擊、分散式阻斷服務攻擊、社交工程攻擊及供應鏈攻擊,其中軟硬體漏洞攻擊占比超過五成。
 (圖/風生活製圖)
第一種是軟硬體漏洞攻擊。 駭客利用作業系統、網站程式或設備存在的安全缺陷,嘗試取得未經授權的權限。若系統未及時修補已知漏洞,就可能留下可被利用的入口。
第二種是分散式阻斷服務攻擊(DDoS)。 攻擊者透過大量連線或請求消耗網站資源,使正常使用者無法順利連線。這類攻擊主要影響服務可用性,未必涉及內部資料遭竊。
第三種是社交工程攻擊。 駭客透過偽裝身分、誘騙使用者等方式取得帳密,或使惡意程式進入目標系統,利用人員操作上的弱點發動攻擊。
四種攻擊方式也可能交錯運用,例如先透過社交工程取得登入資訊,再尋找系統漏洞擴大存取權限,最終試圖取得資料或干擾服務。
AI也成為駭客工具?數發部揭境外攻擊新模式
數發部2026年8月13日指出,資安監控單位在當年7月發現針對政府機關的異常攻擊,調查顯示相關活動具有明顯境外來源特徵,並出現駭客結合OpenClaw等AI代理工具(AI Agent)輔助攻擊的混合模式。AI代理工具可以協助執行彼此關聯的多個工作步驟。數發部指出,攻擊者利用這類工具快速串聯不同手法,並透過備援、測試等次要系統作為跳板,使攻擊呈現速度快、成本低及規模大的特性。
國安局2026年10月業務報告也提到,中共網路滲透手法持續翻新,近期已結合AI代理工具偵掃政府網站弱點,並運用AI進行目標偵察、零日漏洞挖掘及社交工程電子郵件攻擊等活動。隨著攻擊者運用自動化工具執行更多工作,資安防護也必須加快偵測異常、修補漏洞及應變的速度,以減少重要系統遭入侵的風險。
台灣如何防範網路攻擊?政府從3大方向強化關鍵設施安全
面對持續變化的資安威脅,數發部於2026年11月4日提出三項主要防護策略,包括運用AI強化資安防禦、建立涵蓋半導體產業鏈的資安防護機制,以及減少不必要的網路連線,降低遭受攻擊的可能範圍。針對水、電、交通及醫療等重要設施,資安署也在2026年5月修訂《關鍵資訊基礎設施資安防護建議》,重點包括接軌國際工業控制系統安全標準、替老舊設備建立補償性防護措施,以及明確劃分設施管理者、系統承包商與零件供應商的資安責任。
對於無法立即更換的老舊設備,相關單位可透過網路隔離、權限控管與持續監測,降低漏洞遭利用的風險。當資安事件發生時,迅速判斷影響範圍、隔離受影響系統並恢復服務,也是維持重要設施運作的關鍵。從醫院病歷、能源設備到政府機關的資訊系統,網路攻擊可能影響的範圍已延伸至各類公共服務。隨著日常生活愈來愈依賴數位系統,如何確保這些設施在遭受攻擊時仍能穩定運作,也成為台灣資安防護必須面對的課題。
(相關報導:
台灣最長省道是這1條!長達461公里、從台北直達屏東,擠下台9線奪冠軍
|
更多文章
)
參考資料:數位發展部資通安全署2026年11月4日新聞稿、國家安全局《115年下半年國家情報工作暨國家安全局業務報告》、《2025年中共對我國關鍵基礎設施網駭威脅分析》、資通安全署《115年9月資通安全網路月報》、衛生福利部《醫院面對勒索軟體攻擊的應變指南》,以及資通安全署2026年8月13日AI代理工具網路攻擊公告與5月19日關鍵資訊基礎設施資安防護公告。